

导语:区块链情报公司 BitOK 的最新调查显示,截至 10 月 1 日,Bitget 被盗资金中约 87.82 BTC 已被追踪至十个未花费比特币输出(UTXO),为调查人员提供了较清晰的监控目标;但其他被盗资金已进入 Wasabi CoinJoin 和 Tornado Cash 等混币服务,追踪难度随之上升。
BitOK 锁定 87.82 BTC
据提供给 Brave New Coin 的更新调查,BitOK 基于 10 月 1 日快照发现,31 笔 THORChain 付款共交付 87.82301390 BTC,随后被整合为十个输出。10 月 1 日 11:23:46 UTC 的最终检查显示,这十个输出均未被花费,且该组资金未进入 CoinJoin。
扣除交易费用后,BitOK 将可追踪贡献估算为约 87.82290 至 87.82297 BTC。不过,这些输出总计持有 101.78385303 BTC,因为有两笔整合还混入了其他来源资金。因此,将全部 101.78 BTC 报告为 Bitget 被盗资金会夸大分析结论。
“87.82 BTC 分支尤其重要,因为在最新快照中,这十个 UTXO 尚未被花费,意味着它们仍可被直接监控。”BitOK 分析师 Alexander Manev 表示。
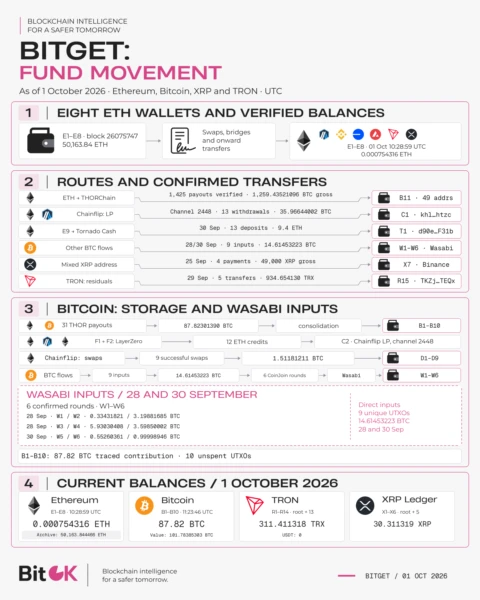
BitOK 的 10 月 1 日快照绘制了 Ethereum、Bitcoin、TRON 和 XRP Ledger 上的资金流动。约 87.82 BTC 归属于一个分支,仍留在十个未花费比特币输出中;更大的总流量数字包含归因限制。图片来源:BitOK。
以太坊资金大幅移动
BitOK 的 10 月 1 日更新延续了其 9 月 24 日至 28 日的初步调查,并在以太坊方面出现重大变化。9 月 28 日,八个存储钱包合计持有 50,163.84 ETH;到 10 月 1 日核验时,这些钱包仅剩 0.000754316 ETH。这一下降代表被监控钱包的资金继续向外移动,但并不能证明资金已被追回、出售为现金或成功隐匿。
其他资金进入混币器
在其他路径上,追踪变得更困难。BitOK 更新报告识别出九笔直接输入,总计 14.61453223 BTC,于 9 月 28 日和 30 日进入六轮 Wasabi CoinJoin。在以太坊上,报告记录 13 笔 Tornado Cash 存款,总计 9.4 ETH,时间为 9 月 30 日。
CoinJoin 将多名参与者的输入合并为一笔共享交易,使单个输入与后续输出之间的关联更加复杂。BitOK 尚未将相关混币器提款与具体接收者匹配。已识别的存款只能证明资金进入了隐私机制,不能证明哪些后续钱包收到了对应资金。这些混币流动与十个输出的比特币头寸相互独立。部分被追踪资金已进入隐私交易,而约 87.82 BTC 分支在报告截止时仍可直接观察。
跨链追踪与归因限制
在更广泛调查中,BitOK 描述了反复的拆分、兑换和桥接。以太坊是主要中转点,先接收来自其他网络的资金,再进行后续转换。THORChain 和 Chainflip 出现在进入比特币的路线中,LayerZero 及其他服务出现在跨链活动中。某服务出现在交易轨迹中,并不证明其运营方参与了盗窃。
扩展报告识别出 1,425 笔比特币付款,总计约 1,259.44 BTC,涉及所检查的 Ethereum 至 THORChain 路线。这是总流量数字,受混合来源和重复转换影响,不能视为额外损失或攻击者仍控制的单一余额。
XRP 方面也存在类似限制。BitOK 记录到 9 月 25 日,四笔付款总计 49,000 XRP 从混合来源地址转入一个 Binance 存款地址。由于发送地址混合了不同来源资金,Bitget 的具体贡献无法确定。报告没有识别接收方 Binance 客户,也没有确认 Binance 冻结了这些付款。Manev 认为,最有效的干预点通常是追踪到可识别的服务提供商:“最佳干预机会是当被盗资金到达中心化交易所或其他能够冻结提款并识别接收账户的服务时。此时,执法机构可能能够请求账户信息并阻止进一步转移。”
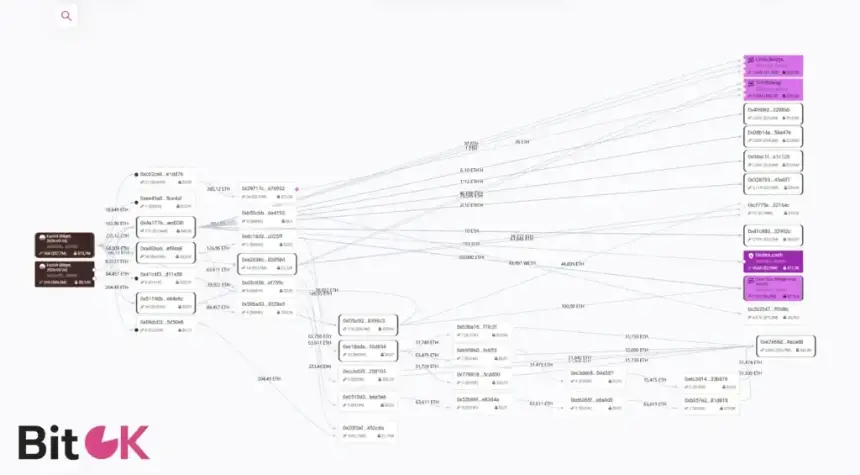
BitOK 的早期调查绘制了从两个被标记为与 Bitget 漏洞有关的地址,经中介钱包转向桥接、兑换服务及其他目的地的转账。该历史流程图展示交易路线;图中余额并非 10 月 1 日快照。图片来源:BitOK。
攻击如何进入 Bitget 钱包基础设施
盗窃本身似乎利用了 Bitget 钱包周围的基础设施。Mandiant 在初步事件响应报告中表示,攻击者获得第三方安全设备的特权访问,建立持久访问,并进入 Bitget 的生产钱包作业服务器,在其中部署了恶意软件包。Mandiant 称调查仍在进行。
Bitget 9 月 30 日更新称,Mandiant 和 SlowMist 的调查大体支持其此前披露的攻击路径。交易所自己的说法是,凭据泄露使欺诈性提款命令得以绕过风险控制。根据 Bitget 事件时间线,首次未授权转账发生在 9 月 24 日约 18:31 UTC。Bitget 表示已排除私钥泄露,冷钱包未受影响,用户账户余额保持不变。Bitget 确认比特币提款于 9 月 28 日恢复,以太坊提款于 9 月 29 日恢复。在 10 月 2 日公告中,交易所称剩余代币提款以及法币和客户对客户服务均已恢复,完成此前宣布的恢复计划。
调查指向朝鲜行为者
调查人员还将该事件与朝鲜行为者联系起来。Chainalysis 在 10 月 1 日分析中将该攻击描述为 DPRK 归因,并称这使朝鲜行为者在 2026 年窃取的价值超过 10 亿美元。Scorechain 另行将攻击者钱包归因于 Lazarus Group。区块链调查员 ZachXBT 补充了有关洗钱操作的指控。在 9 月 28 日 X 帖子中,他声称为中国中间人转移 Bitget 收益的疑似朝鲜攻击者,在公开 Discord 和 Telegram 频道请求交易支持。他还描述资金通过桥接并进入包括 Wasabi 在内的混币服务。
这些均为归因性调查评估。BitOK 的资金流报告没有独立识别入侵背后的人员,本文审阅的 Mandiant 初步报告也没有点名负责的国家或组织。
加密安全背景依然严峻
更广泛的安全背景仍然严峻。CertiK 仪表板在 10 月 3 日更新,记录 9 月损失约 7.724 亿美元,第三季度损失约 12.7 亿美元。这些总数涵盖其更广泛的安全事件类别,不应被解读为追回后永久损失的资金规模。
9 月还发生了约 3.2 亿美元的 Liquid Network 漏洞。Chainalysis 报告称,行为者在利用该网络交易验证软件缺陷后,归还了 3,400 BTC,约占比特币提款量的 85%。该事件机制不同,但强化了数字资产周边系统带来的风险。朝鲜在早先加密盗窃中的参与更为确定。FBI 将 2025 年 2 月约 15 亿美元的 Bybit 盗窃归因于朝鲜。这一先例为调查人员审视 Bitget 提供了背景,但并未证明本案的归因。
对 Bitget 而言,眼下的挑战是在进一步转移模糊轨迹之前,将交易情报转化为追回。Manev 警告称,复杂攻击往往提前准备洗钱计划,涉及场外基础设施和多个司法管辖区。“即使资金经过混币器,如果与被盗资产的关联已经建立,调查也不一定结束。”他说。
BitOK 的 10 月 1 日快照为调查人员留下一个具体目标:十个未花费输出,包含约 87.82 BTC,可追溯至攻击的一个分支。这种可见性是否能转化为追回,取决于这些资金下一步去向,以及调查人员能否在其到达有能力干预的服务时采取行动。研究与报道由 BitOK 的 Alexander Manev 完成,Brave New Coin 补充报道与改编。