
Bitget 3.875亿美元被盗追踪:比特币成主要出口,公开冻结仅84万美元
据Bitget与区块链安全公司BlockSec披露,9月24日Bitget遭遇约3.875亿美元资产被盗。攻击者通过跨链服务将大量资金转向比特币,而事发五天后公开可见的冻结资金仅约84万美元。
核心事实
- Bitget称攻击者9月从多链热钱包和温钱包转移3.875亿美元。
- BlockSec估算,截至9月29日,攻击者仍控制约3.42亿美元,占被盗金额88.3%。
- 其中比特币约占83.7%,约3386 BTC。
- Tether、Circle与NEAR Intents公开冻结约84万美元,仅占0.2%。
- THORChain处理约2.69亿美元过境价值,比特币成为主要整合资产。
- 朝鲜仍被怀疑,但BlockSec称当前链上证据不足以确认攻击者身份。
资金如何转移
Bitget称,漏洞始于9月24日18:31 UTC,涉及热钱包和温钱包基础设施未授权转账。BlockSec发现,最初交易包括0.84 ETH和93 TRX小额测试转账。18:58 UTC开始更大规模提款,七分钟后对账系统发现差异并阻止普通客户提现。
Bitget表示,攻击者并非利用正常客户提现流程,而是利用第三方安全产品漏洞获得高级内部凭证,直接向钱包系统提交伪造提现指令。私钥未受影响,冷钱包未受影响。Mandiant与SlowMist独立调查也确认,受损第三方安全软件导致钱包环境被未授权访问。
损失最初估计3.516亿美元,后在计入Zcash和Tron转账后扩大至约3.875亿美元。BlockSec统计,12条链上13种资产被盗,XRP为单链最大损失。
可冻结资产先被兑换
BlockSec发现,约7548万美元USDT、USDC和USDT0,以及3000枚XAUt,在被盗后41分钟内被兑换为ETH或AVAX。Uniswap、UniswapX、1inch和MetaMask内置兑换服务均出现在路径中。这些兑换在Bitget CEO Gracy Chen公开披露事件前已完成。
为何仅84万美元被冻结
资产兑换后,攻击者开始在链间转移价值并转向比特币。截至9月29日,BlockSec估算约2.69亿美元过境价值通过THORChain的7804笔交易转移;Chainflip处理约3727万美元;USDT0/LayerZero、Circle CCTP、Across和Stargate也出现在其他路径中。BlockSec提醒,同一资金可经过多个协议,不能简单相加为独立被盗金额。
事发近五天,BlockSec估计攻击者控制钱包仍持有约3.42亿美元,占原始被盗金额88.3%。比特币占该余额约83.7%,约3386 BTC。公开冻结规模小得多:Tether和Circle冻结约34万美元稳定币;NEAR Intents称其SHIELD风险系统拦截超过5000万美元路由尝试,BlockSec审查发现约50.3万美元在执行中停止,约16.6万美元通过,误差最高10%。合并计算,公开可见冻结资金接近84万美元,仅占被盗金额0.2%。
THORChain争议
THORChain成为BlockSec识别的最大跨链路径,Bitget因此批评其未拒绝已知攻击者地址。Chen公开要求THORChain拒绝已知攻击者地址,称“去中心化是设计原则,不是被盗资金的盾牌”。THORChain拒绝该请求,称紧急暂停功能旨在保护协议整体,而非选择性审查单笔交易或用户。
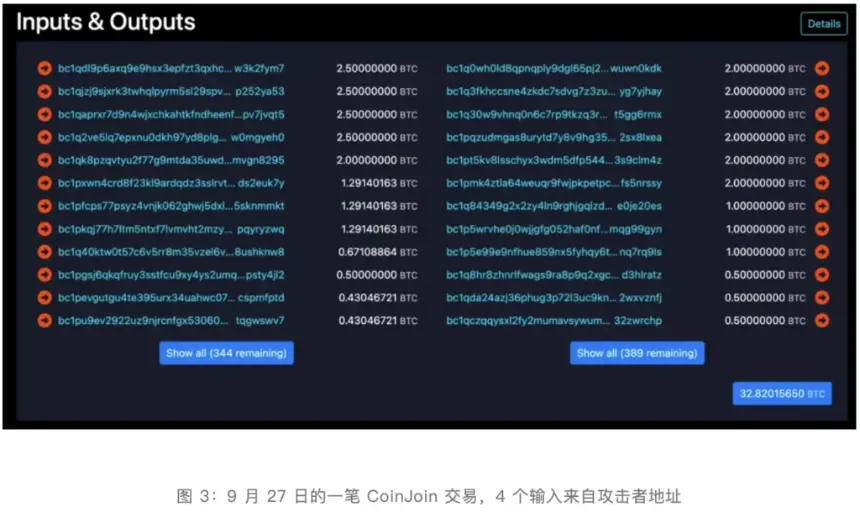
一个与Bitget相关钱包随后通过THORChain将约630万美元ETH换成比特币,完成27次交换,产生约75.2 BTC。其他被盗资金进入比特币混币器。BlockSec统计,截至9月29日约394万美元进入CoinJoin交易。9月27日一笔CoinJoin交易包含356个输入和401个输出,其中四个输入各含2.5 BTC,来自Bitget追踪器标记为攻击者的地址。
此前对进入Wasabi CoinJoin的Bitget资金追踪发现,一条路径从Tron开始,经Ethereum和THORChain,到达比特币后进入混币。
朝鲜是否参与
朝鲜参与仍属评估,而非执法部门确认。Chen曾称IP行为和链上模式“与朝鲜相关黑客组织使用的手法一致”。Bitget称部分IP地址与此前与朝鲜组织有关的VPN基础设施匹配,但支持该比较的技术证据尚未公开。
BlockSec发现其他可能联系,包括与TraderTraitor相关攻击中使用的洗钱方法重叠,以及使用THORChain将资产换成比特币。研究员ZachXBT指认多名中文地下洗钱者处理攻击者资金,其中一人曾出现在早前漏洞相关洗钱活动中。Arkham则指出使用了常与朝鲜相关操作有关的peel-chain技术。BlockSec警告,这些相似性不能作为攻击者身份的证明。洗钱服务可服务不同客户,THORChain和CoinJoin也向无关用户开放。该安全公司称,证据更直接指向可能复用洗钱团伙,而非证明同一批黑客实施了早前朝鲜相关攻击。
比较部分集中在2025年Bybit被盗案。美国当局正式将该15亿美元攻击归因于朝鲜TraderTraitor行动,而THORChain在转移Bybit被盗资金中被大量使用。截至最新核实更新,尚无执法机构公开将Bitget事件归因于朝鲜。
后续进展
Bitget继续追踪钱包,并提供追回赏金。交易所向符合条件的参与者提供直接帮助冻结资金5%的奖励,以及成功追回资金另5%的奖励。赏金启动之际,Mandiant、SlowMist、交易所和区块链调查人员仍在追踪攻击者地址。
Bitget已分阶段恢复比特币、以太坊和USDT提现。其公布时间表显示,其他代币、法币提现和P2P服务将于10月2日08:00 UTC开放,但检查时官方事件页面尚未单独确认最终重开。Bitget称被利用漏洞已修复,用户余额未受影响。其取证调查、执法工作、资金追踪和追回仍在进行,并称进一步重大发现将通过官方安全更新发布。