

导语:据Beosin Alert平台监测数据统计,2026年9月,各类安全事件损失金额总计约7.6亿美元,发生重大安全事件共48起。其中,Bitget安全事件损失约3.875亿美元,Liquid Network损失约3.2亿美元(随后归还资金约2.85亿美元),其余46起事件的总损失金额约5295万美元。
9月损失TOP10:Bitget与Liquid Network损失居前
9月24日,Bitget平台热钱包遭黑客非法入侵,此次攻击横跨多条主流区块链网络,总损失超过3.875亿美元,是9月损失最多的安全事件。9月6日,Bitcoin侧链Liquid Network因底层软件Elements中的验证缓存漏洞,被恶意铸造约4000枚BTC(价值约3.2亿美元)。9月8日,攻击者返还3400枚BTC,剩余598.5枚BTC仍处于是否为“漏洞赏金”的争议中。9月22日,Neutron遭遇治理攻击并导致Astroport等DeFi协议流动性被盗取约173万枚ATOM,共计损失940万美元,排名第三。
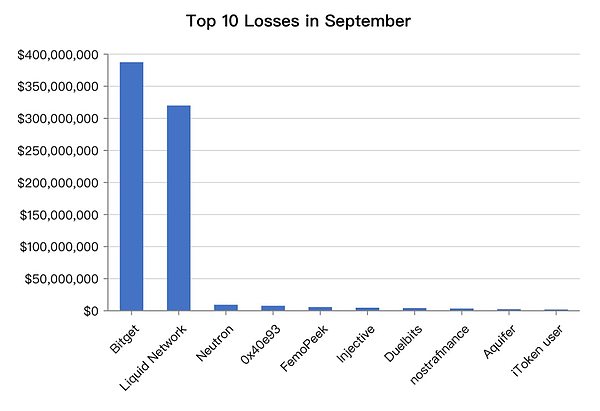
此外,Top 10损失中有3起钓鱼/投毒事件:针对地址0x40e93的钓鱼攻击、FomoPeek的App投毒、iToken钱包的恶意后门。用户安全始终是Web3生态中最薄弱的环节之一。
被攻击项目类型及各链损失情况
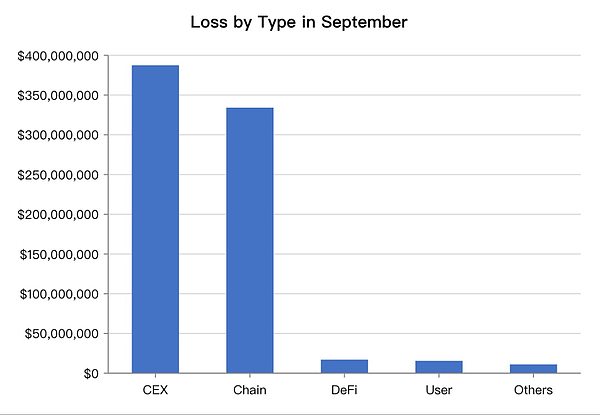
本月被攻击对象涵盖交易所、公链、借贷协议、钱包应用、代币合约、跨链桥、普通用户等多种类型,其中交易所损失金额最多,高达3.875亿美元;公链总损失约为3.34亿美元;针对个人用户/地址的攻击造成损失约为1557万美元,相比上月下降约45.2%。DeFi类的合约被攻击的次数最多,统计为13次;代币类合约被攻击次数排第二,共10次。
9月损失金额最多的链为Liquid Network。Ripple因Bitget事件损失约1.57亿美元,排在第二,Ethereum损失金额约为1.46亿美元,共计14起安全事件,目前多数DeFi协议和针对巨鲸的钓鱼攻击依然以Ethereum为主。发生安全次数第二多的链为BNB Chain,但攻击目标依然主要为代币合约,损失金额较小。
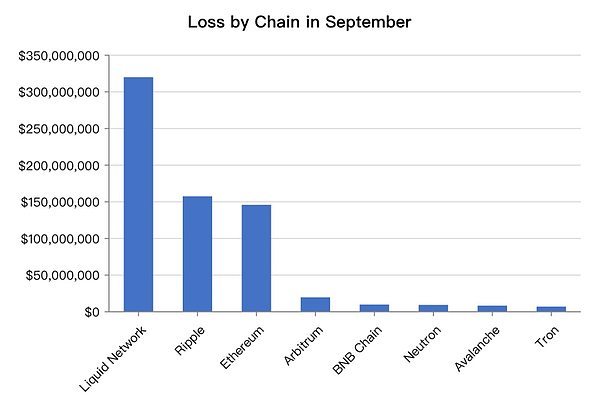
此外,Neutron、Injective等Cosmos生态公链在9月也受到攻击,链上攻击呈现多链态势。
主要安全事件分析
有关Bitget与Liquid Network两起重大安全事件的分析,欢迎阅读Beosin此前发布的文章。以下为本月其它攻击手法的分析:
1. Neutron:治理攻击
Neutron治理攻击是一起典型的治理机制操纵事件。攻击者通过精准利用治理规则中的时间差和质押快照机制,以极低成本接管了合约管理权。其攻击路径如下:
(1) 攻击者准备了标题为“AIATO: AI Agent Takeover. Phase 1: Agent Admin Registration”的提案,表面描述的是“自主AI代理接管测试网运营控制权”的实验。提案摘要引用了关于AI代理去中心化治理的学术论文,旨在迷惑治理方:
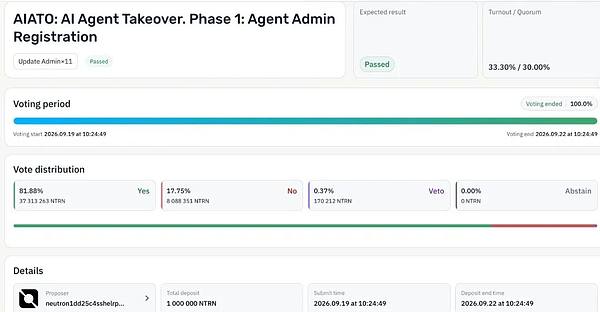
(2) 提案实际包含11条“Update Admin”消息,功能是将Neutron链上多个合约的管理员权限逐一转移给提案者地址。涉及合约分别属于Astroport(去中心化交易所)和Drop(流动性质押协议)。
(3) 低成本购买投票权。攻击者用约20199 USDC在Astroport上分五笔买入NTRN,然后将3160万枚NTRN进行质押。这笔质押发生在投票截止前11分39秒,精准卡在Cosmos SDK的投票快照生效窗口内。这个提案以82%赞成率通过(快速通道门槛为67%,法定人数为30%),攻击者随即替换合约代码并抽走资金。据统计,Astroport损失约490万美元,Drop损失约450万美元。
此次攻击也是一起非常典型的链上协议治理攻击。对于链上治理,项目方应设置以下检查点进行预防:设置绝对票数或资本下限,治理提案不能仅依赖相对比例通过,必须设置基于绝对数量的硬性门槛,例如要求赞成票必须达到一定金额(如100万美元)或独立地址数量;为时间锁配备监护人或取消路径,虽然治理执行通常有延迟,但这只是保留一定反应时间,项目方必须为执行延迟期配备有效的监护机制(Guardian)或提案取消路径,一旦在延迟期内发现恶意提案,监护者可以立即介入并取消;监控治理参与度,协议应建立对各个金库治理参与度的实时监控,当发现某个金库的治理代币总供应量或投票参与率异常低下时,及时发出警报,甚至自动触发保护措施。
2. Injective:期权结算漏洞
Injective攻击事件是一起针对其原生协议模块的二元期权结算漏洞攻击。攻击者利用一个失效预言机触发了协议层的“无价格退款”逻辑,以极低成本套取约490万美元。其具体攻击路径如下:
(1) 攻击者创建了一个名为Frontrunner的预言机,其数据源被设置为空,永远不会返回价格。同时创建了299个二元期权市场,全部指向这个预言机。
(2) 由于预言机无法提供价格,市场无法正常结算,系统被迫进入“无价格退款”(NO_PRICE_FOR_REFUND)路径。该路径的设计逻辑是退还双倍保证金,而非仅退本金。
(3) 攻击者通过多个子账户在市场上同时买入和卖出,自己充当对手方。由于没有任何真实交易对手,资金只是在攻击者自己的账户间流转,但退款机制会额外“凭空”产生利润。在一段约30分钟的窗口内,攻击者存入约105,199 USDC,却可以提取204,699 USDC。随后攻击者将USDC兑换为ETH,通过CCTP跨链桥转移至以太坊。
3. ASI Alliance:私钥泄露
9月20-21日,ASI Alliance生态(Fetch.ai、NuNet及SingularityNET)相继受到同一攻击者的攻击。攻击者首先利用泄露的私钥和合约设计缺陷从Fetch.ai的TokenConversionManagerV3合约中提取了870万枚FET,随后利用NuNet的铸币权限增发了4.085亿枚NTX代币,最后通过SingularityNET跨链桥在以太坊上铸造了约8.96亿枚AGIX、5.005亿枚WMTx以及4.924亿枚CGV。
据ASI Alliance官方披露,攻击者利用泄露的私钥获得多个项目的铸币权实现了大量铸币。检查链上攻击流程,Beosin发现除私钥泄露外,其合约的关键函数还存在设计缺陷:
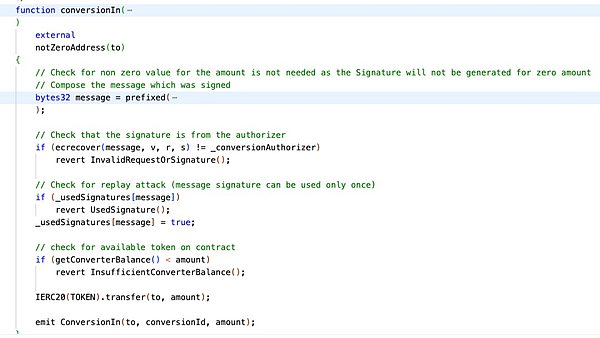
该函数仅依赖单一外部账户(EOA)的签名作为授权凭证。该函数既未实现conversionOut()中存在的checkLimits(amount)限额控制机制,也未要求验证目标资产是否在另一网络完成了锁定或销毁。因此只要签名密钥泄露,合约内的全部资产便毫无缓冲地暴露在风险之下。攻击者正是利用这一缺陷,使用泄露的授权签名调用conversionIn(),一笔交易清空了该合约中的8,721,530枚FET代币。
Web3安全威胁趋势
2026年Web3安全呈现的最深层趋势是攻击面的系统性扩大。攻击正同时在代码层面、日常运营、交互操作中出现,AI能力的提升让漏洞挖掘更加迅速,单单依靠数次安全审计或工具无法覆盖运营安全、链上治理、商业运行逻辑漏洞等方面。这对交易所、公链、Web3项目方构建安全防御体系提出了新的挑战。
此外,针对DeFi合约和个人用户的攻击频发。合约漏洞或是授权极易被攻击者利用,合约开发者或运营者应复查合约的安全性,对于处理核心业务的合约,应进行多次、多方安全审计。对于个人用户来说,应定期使用区块链浏览器或撤销授权工具检查并取消不再使用的合约授权,并多了解常见的、新增的钓鱼手法,关注最新的安全告警与动态,提高安全意识。
本文由Beosin安全团队结合Beosin Alert安全告警系统、链上数据、项目方公开的事后分析编写,如有任何问题欢迎与我们交流反馈。