

2026年9月24日,Bitget交易所突发大规模资产失窃事件。初步统计损失约3.516亿美元,后续Bitget披露此前遗漏的Zcash等链上资产后,最终核定本次被盗总规模为3.875亿美元。事件发生后,Beosin Trace链上追踪分析结果显示,被盗资金在短时间内被批量转移、兑换、跨链、混币,呈现出高度专业化的洗钱特征。本文从热钱包安全、被盗资金流向及洗币路径三个维度,对本次事件进行复盘。
一、事件复盘:热钱包安全难题
根据Bitget官方公告,事件始于UTC时间9月24日18:31,安全系统监测到部分热钱包出现异常转账。最终确认的受损金额约3.875亿美元,涉及以太坊及多条EVM链、Ripple、Zcash和TRON,被盗资产包括XRP、ETH、USDT、USDC、XAUt、BNB、AVAX等十余种代币。
攻击者首先进行了两笔测试转账:以太坊热钱包转出0.84 ETH,TRON热钱包转出93 TRX。由于金额远低于风控阈值,这两笔交易未触发任何警报。大规模资金外流始于18:58,最后一笔转账发生在21:23,整个过程持续近三小时。19:05,Bitget对账系统检测到重大差异,风控系统自动阻止了用户发起的提现,但攻击者此时已在直接向钱包系统写入伪造的提现指令,资金外流仍在继续。
Bitget将攻击路径描述为:攻击者利用第三方安全产品中的零日漏洞(漏洞细节和攻击原理仍未披露),窃取了内部网络的高权限凭证,向钱包系统写入伪造的提现指令,绕过了风控检查,并在转账后删除了相关记录。
加密交易所资产安全体系核心遵循“冷热分离”原则,冷钱包离线存储绝大多数用户资产,热钱包在线留存小额流动性资金用于日常用户提现、划转,温钱包作为冷热钱包的中转过渡载体,风险等级介于两者之间。本次Bitget被盗事件并非钱包私钥、签名机制本身存在漏洞,而是平台内部业务风控与第三方安全体系失效,导致交易授权逻辑被恶意绕过。
由于交易所热钱包本身具备在线联网、高频转账的业务属性,攻击面远大于离线冷钱包,其运维安全一直是行业痛点。针对这一问题,交易所必须把平台、钱包、人员、流程四个环节都管理到位:
(1)多签平台安全:多签平台应部署在公司内网或专用网络中,避免暴露在公网;若需远程操作,应通过跳板机或零信任系统接入,并启用多因素认证;平台代码要定期审计和漏洞扫描,防止被攻击者利用。
(2)钱包安全:私钥应保存在硬件钱包或安全芯片(HSM)中;在签名时,设备屏幕应清楚显示转账地址、金额和操作内容,确保“所见即所签”;定期进行渗透测试和安全演练,验证防护有效性。
(3)签名管理:签名人需经过安全培训,能识别可疑交易并核对签名信息;其职责应与开发、运维人员分离,避免权限重叠带来的风险。
(4)流程与控制:制定明确的冷热钱包操作流程(SOP);冷钱包转账到热钱包时,应启用地址白名单机制,只允许向预设地址转账;对于大额或异常交易,建议设置延时审批,并保存完整的审计记录。
二、被盗资金流向与洗币手法分析
在Bitget安全事件发生后,Beosin第一时间对黑客地址进行了标记,分析了主要被盗资金流向。根据反洗钱分析平台Beosin KYT与追踪调查工具Beosin Trace的分析与监测,攻击者在这5天采取了“快速拆分、多链归集”的策略,在极短时间内完成资产拆分与跨链转移,以规避链上追踪与风控冻结。
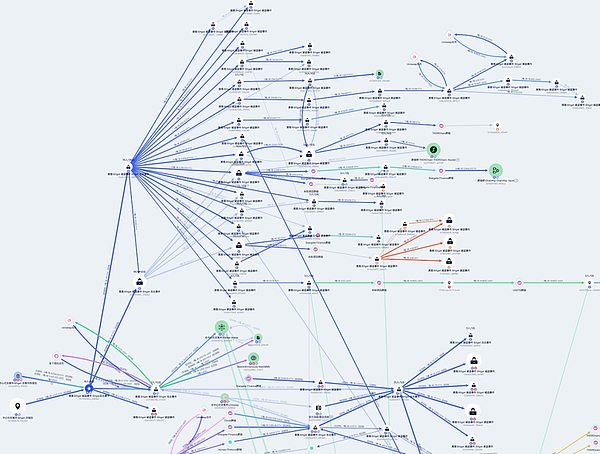
Ethereum方面,被盗资产进入归集钱包后,立刻被打散分发到多个二级中转钱包,以避免单笔大额链上告警;然后通过Uniswap等DEX进行兑币,目前部分资金已流入混币器。其流向如下图所示:
BNB Chain方面,攻击者在BNB Chain通过多层转移和兑币交易,将资金拆分成多笔小额资金:
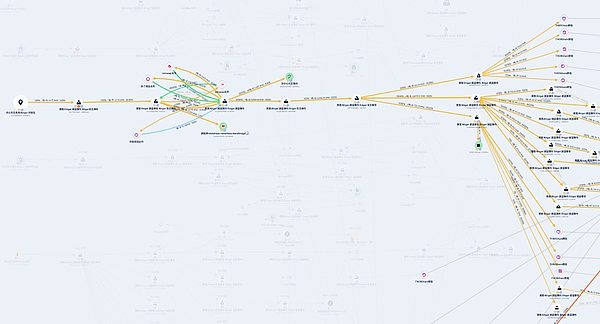
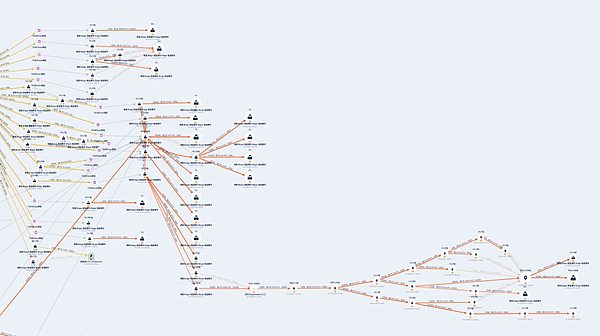
然后通过Thorchain将资产转移至比特币网络,进行进一步的分散转移:
Tron方面,与BNB Chain类似,攻击者在进行资金拆分后首先通过跨链兑币协议,将TRX兑换成Ethereum的USDT,然后再通过Thorchain将资产转移至比特币网络:
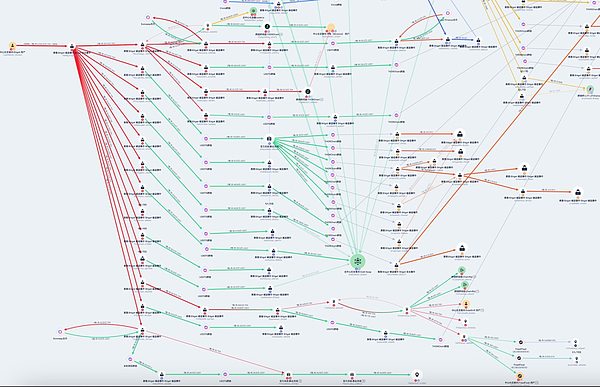
Arbitrum方面,该分支资金相对独立,几乎没有和BNB Chain、Tron的资金有大额交叉,仅少量资金(约1500万美元)在通过中转地址、DEX后跨链回了以太坊主网:
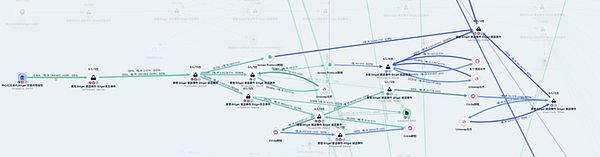
从以上Beosin Trace的资金流向图可以看到,攻击者盗取的各公链资金经过多层中转地址接力、代币置换、跨链跳转之后,通过Thorchain跨链桥将被盗资产转为BTC,汇入Bitcoin网络。随后,攻击者可通过Wasabi CoinJoin等混币工具混淆交易输入与输出的对应关系,完成清洗。
目前,从Thorchain兑换流出的BTC,一部分已进入到混币环节:
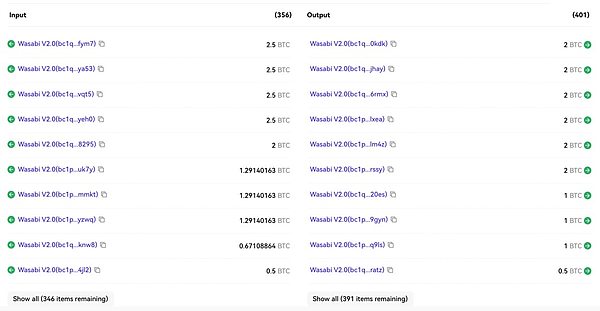
https://mempool.space/tx/2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e
三、行业协作与KYT持续监测
在事件发生后,Bitget对外公开了链上追踪基础设施,包括可视化追踪面板、黑客当前持有资金地址API接口以及线索上报渠道,向全行业开放黑客控制地址原始情报,鼓励安全机构、交易所、跨链服务商共同参与被盗资金监测与线索收集:
实时监测面板:https://trace.bgblockchain.xyz/v2#explorer
黑客持仓地址API:https://trace.bgblockchain.xyz/api
线索提交入口:https://trace.bgblockchain.xyz/report
但原始黑客地址清单只是风险情报的起点。如果需要实现持续风险识别、交易拦截,还需要KYT系统实现标签自动更新与地址风险评估。以Beosin KYT为例,虚拟资产服务提供商与链上协议运营方可以将Bitget API输出的攻击者地址集合导入Beosin KYT反洗钱分析平台,依托平台的标签能力,对后续海量的中转地址和归集地址做自动化识别和标记。任何平台收到来自攻击者地址的资金存入将直接触发告警,以实现对被盗资金的及时处置。